ネットワーク&セキュリティ
【こんな検索・お悩みの方におすすめ】
・取引先からセキュリティチェックシートが届いたが、何から確認すべきか分からない
・中小企業でもサプライチェーン攻撃やランサムウェア対策が必要なのか知りたい
・SCS評価制度に向けて、今からどのような準備をすべきか整理したい
・セキュリティ対策を「コスト」ではなく「経営投資」として社内説明したい
【この記事のサマリー(要約)】
標的は「大企業」から「サプライチェーン(取引先)」へ: 大企業への侵入の「踏み台」として中堅・中小企業が狙われる「サプライチェーン攻撃」が激化。ランサムウェア被害の約66%が中小企業で発生しています。
被害は「数千万円」規模に直結: 従業員80名の製造業で、VPN機器のぜい弱性からランサムウェアに感染した事例では、復旧や調査にかかる想定被害額が約4,600万円に上りました。
法規制とSCS評価制度の波: 経済産業省と内閣官房国家サイバー統括室は、サプライチェーンを構成する企業のセキュリティ対策状況を共通基準で可視化する「SCS評価制度」の制度構築方針を公表しています。制度は取引先への対策水準の提示や実施状況の確認に活用されることが想定されており、今後はセキュリティ対策の有無が、取引継続や新規受注の判断材料になる可能性があります。
目次
「サイバー攻撃なんて、大企業の話だろう」「うちの会社をハッキングしたところで、金目のものなんてないし、盗まれて困るほどの機密情報もない」。
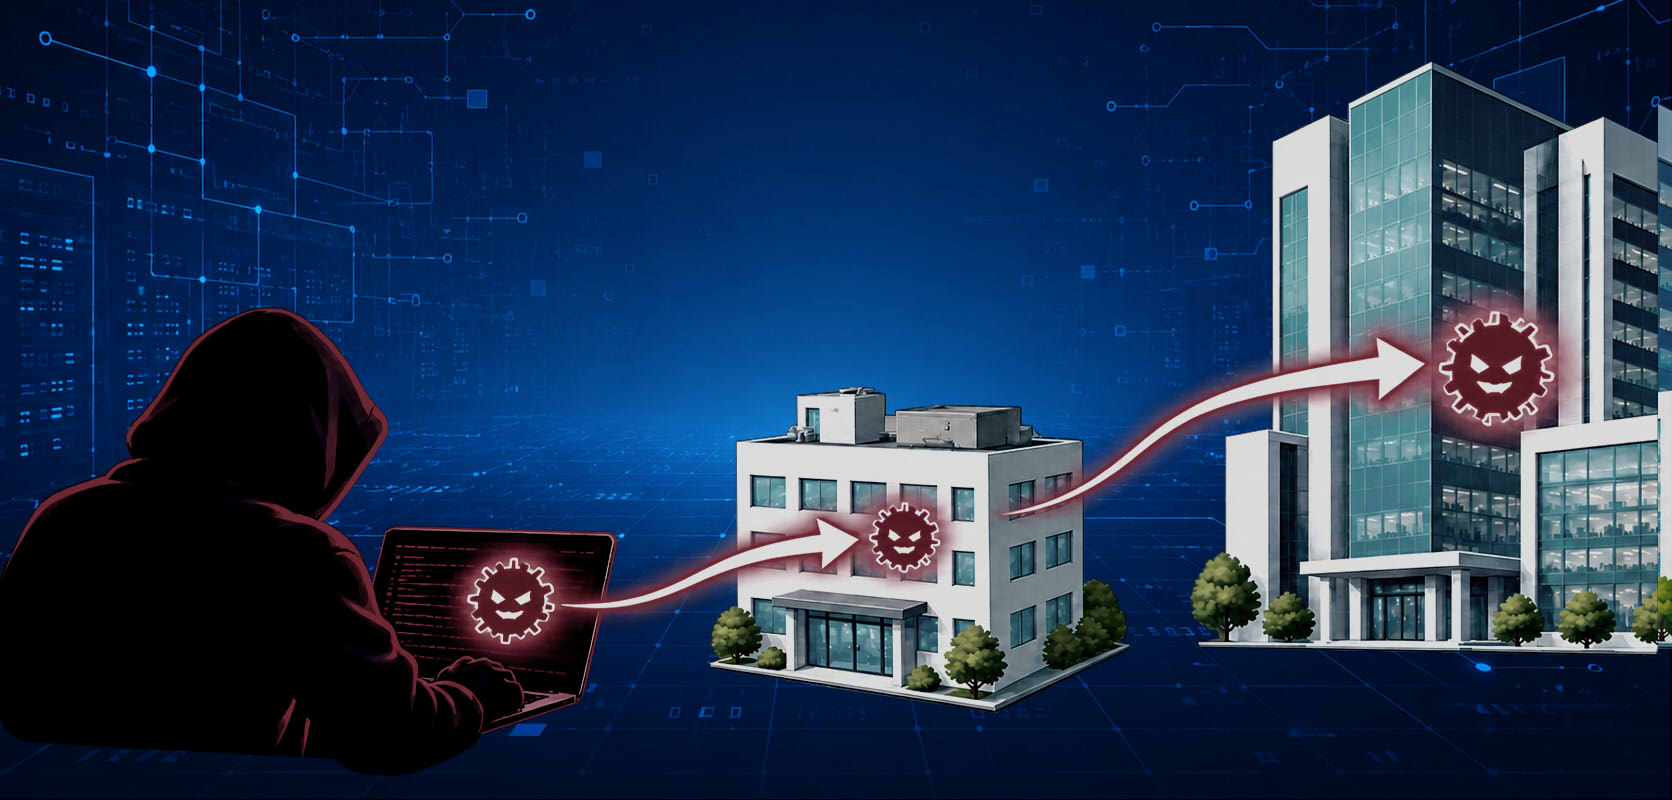
中堅・中小企業の経営者の中には、今なおそのように考えている方もいらっしゃるのではないでしょうか。しかし、この認識は現在のサイバー犯罪の実態と大きく乖離しており、企業の存続を脅かす非常に危険な状態と言わざるを得ません。現代のサイバー攻撃者は、もはや自らの技術力を誇示するような愉快犯ではなく、「ビジネス」として組織的に活動しています。彼らは、強固なセキュリティシステムで守られ、莫大なIT予算を持つ大企業を真正面から攻撃することは避けます。代わりに、その大企業とネットワークやデータのやり取りで密接につながっている「セキュリティ対策が手薄な中堅・中小企業」を最初のターゲットにし、そこを踏み台にして本命の大企業へ侵入を図るのです。
これが、近年猛威を振るっている「サプライチェーン攻撃」と呼ばれる手口です。大企業は自社のセキュリティを高めるだけでなく、取引先を通じた情報漏えいやウイルス感染を警戒しています。
IPA(独立行政法人情報処理推進機構)の調査によれば、企業を脅かすランサムウェア(身代金要求型ウイルス)の被害のうち、実に約66%が中小企業で発生しています。「うちは狙われない」のではなく、「大企業へ通じる裏口」として、あなたの会社自体が明確に標的にされているのです。
「踏み台にされる」というと、自社には直接的な被害がないように錯覚するかもしれませんが、現実は甘くありません。IPAが発行した『実例で学ぶサイバーセキュリティリスク事例集(2026年3月)』には、中小企業が直面した生々しい被害の実態が記録されています。
【事例:取引先を装う標的型メールでの侵入】
本事例は、取引先を装った標的型メールによってマルウェア感染が発生したケースです。攻撃者は実際の取引先になりすましたメールを送信し、受信者が業務連絡だと信じて添付ファイルを開いたことで端末が感染しました。その結果、基幹システムの停止による業務遅延や顧客情報の漏えいが発生し、多額の復旧・調査費用が発生しています。
このような攻撃は、自社だけでなく取引先や委託先など、サプライチェーン上の企業が保有する情報や信頼関係を悪用して侵入を試みる点が特徴です。実際に取引のある企業名や担当者名を利用したメールは見分けが難しく、従来のウイルス対策だけでは防御できない場合もあります。そのため、自社のセキュリティ対策に加え、取引先を含めたサプライチェーン全体での対策強化や、標的型メール訓練による従業員のリテラシー向上が重要となります。
さらに厄介なのは、AI技術の進化が攻撃者を強力に支援してしまっている点です。
近年では、生成AIを悪用することで、極めて自然な日本語のフィッシングメールを大量に作成したり、既存のセキュリティソフトをすり抜ける新しい攻撃用のプログラム(マルウェア)を自動生成したりすることが容易になりました。
これまで「不自然な日本語だから怪しい」「身に覚えのない請求書だから開かない」と見破れていた迷惑メールも、今では取引先や自社の上司の過去のメール文面を完璧に模倣した内容で送られてくる時代です。
IPAの事例集でも、従業員20名規模の金融・保険業の会社で、従業員が「取引先を装ったメール」の添付ファイルをうっかり開き、マルウェアに感染してしまった事例が報告されています。この一件で基幹システムが停止し、顧客情報の流出も発生して、約2,350万円の想定被害額を計上しています。
もはや、最新のツールを入れれば安心というわけではなく、従業員の「注意力」や「気合い」だけに依存した防御は完全に限界を迎えています。攻撃者はAIを使い、24時間365日、無差別に弱点を探し続けているのです。
こうした激化する脅威を背景に、大企業は自社を守るため、サプライチェーン全体(取引先すべて)に対して厳格なセキュリティ基準を満たすよう求め始めています。
その象徴とも言えるのが、経済産業省などが主導して2026年度から本格運用が開始された「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の動きです。
この制度は、サプライチェーンを構成する企業のセキュリティ対策状況を共通の基準で確認し、可視化する仕組みです。経済産業省の説明では、委託元が委託先に適切な段階の対策を提示し、求める対策の実施状況を確認することが想定されています。制度自体は企業同士を競わせるための格付けではありませんが、実務上は、取引先から求められるセキュリティ水準を満たしているかどうかが、調達や取引先評価の重要な確認項目になる可能性があります。
海外展開やデジタル製品の提供に関わる企業にとっては、EUの「サイバーレジリエンス法」のように、ぜい弱性や重大インシデントに関する報告義務を強化する動きも無視できません。国内外で、サイバーセキュリティは任意の取り組みではなく、事業継続・取引継続・顧客からの信頼に直結する経営課題として位置づけられつつあります。
経済産業省が発行する『サイバーセキュリティ経営ガイドライン』においても、「サイバーセキュリティは経営問題である」と明確に定義されています。経営者の皆さまに強くお伝えしたいのは、「セキュリティ対策は、万が一の被害を防ぐための単なる“コスト(費用)”ではなく、これからの時代にビジネスを続けるための投資である」ということです。
F1などのレーシングカーに高性能なブレーキがついているのは、ただ止まるためではなく「安心してアクセルを限界まで踏み込むため」です。企業経営も同じです。DXやIT化を進めてビジネスを加速させたいのであれば、強固なセキュリティという「ブレーキ」が不可欠です。
評価制度で高い評価を獲得することは、取引先に対する最大の信頼のアピールとなり、他社との差別化要因(競争力)になります。逆に対策を先送りすることは、自社の事業継続リスクを高めるだけでなく、サプライチェーンというエコシステムからの「静かな退場」を意味します。
まずは「何も起きていないから大丈夫」という考えを捨て、自社の現状を客観的に把握し、経営課題としてセキュリティに真正面から向き合う決断が必要です。
「自社のリスクがどのレベルにあるのか分からない」、「SCS評価制度に向けて何から始めればいいか迷っている」。
そのような経営者さまのために、日立システムズエンジニアリングサービスでは「トータルセキュリティソリューション」をご用意しています。
専門家によるシステムの「分析・診断」から、優先順位に基づいた「対策の導入」、そして導入後の24時間365日の「監視・運用」までをワンストップでサポート。
貴社の事業とサプライチェーンの信頼を守るための第一歩を、私たちが強力にバックアップします。
→ [まずは自社のセキュリティリスクを簡易チェックする]
→ [取引先から届いたセキュリティチェックシート対応を相談する]
→ [SCS評価制度への対応方針を相談する]
「うちには盗まれるような機密情報はない」「大企業じゃないから関係ない」といった現場の誤解を解き、セキュリティの重要性を社内に浸透させるのは容易ではありません。IT用語に馴染みのない社員の方々や若手担当者向けに、本記事のテーマを会話形式でやさしく解説した「MIRAIちゃん版」もご用意しております。社内での意識共有や説明用資料として、ぜひ併せてご活用ください。
▶︎ 社内説明用にやさしく理解したい方はこちら:[第1話「MIRAIちゃん、セキュリティってなぜ今こんなに騒がれているの?」を読む]
独立行政法人情報処理推進機構セキュリティセンター「中小企業のための実例で学ぶサイバーセキュリティリスク事例集」
https://www.ipa.go.jp/security/reports/sme/rcu1hd0000009k82-att/sme-jirei.pdf
独立行政法人情報処理推進機構セキュリティセンター「中小企業の情報セキュリティ対策ガイドライン」
https://www.ipa.go.jp/security/guide/sme/about.html
このコラムをシェアする


